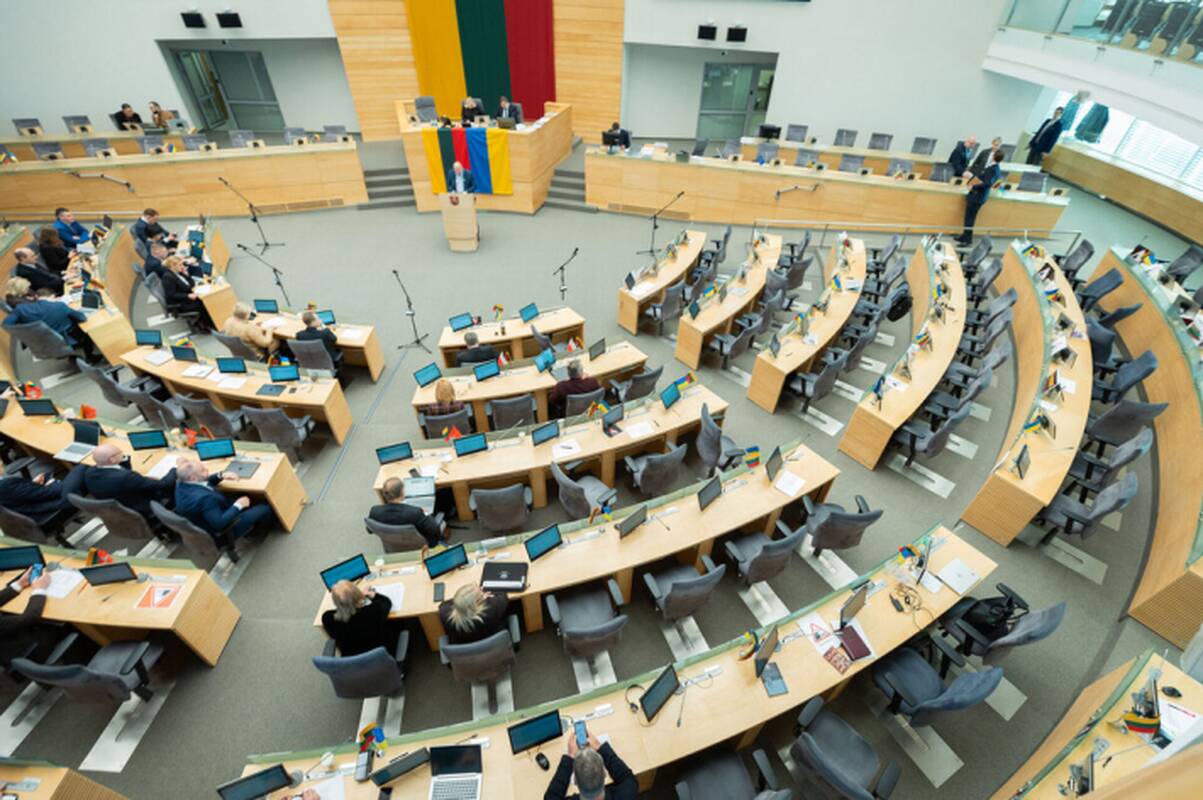
„Naujausias incidentas – bandymas paveikti dalies Seimo kanceliarijos darbuotojų slaptažodžių saugumą taip pat buvo laiku užfiksuotas ir imtasi atitinkamų priemonių“, – penktadienį pranešė kanceliarija.
Kada incidentas fiksuotas, išplatintame pranešime nenurodoma.
Seimo kanceliarija BNS teigė, kad „slaptažodžių politikos konfigūracijos pasikeitimas buvo užfiksuotas einamųjų vidinių sistemų priežiūros darbų metu“, tačiau konkrečios datos taip pat neįvardijo.
„Seimo kanceliarijos specialistai sureagavo nedelsiant – nustatymai iškart buvo sugrąžinti į saugią būseną ir pradėtas taikyti saugumo valdymo planas. Siekiant užtikrinti pradėto tyrimo objektyvumą ir nekenkti jo eigai, tiksli techninių įvykių chronologija šiuo metu nėra viešinama“, – teigiama atsakymuose BNS.
Institucijos duomenimis, poveikis slaptažodžių saugumui pasireiškė neautorizuotu tam tikrų vidinių sistemų konfigūracijos pasikeitimu. Kanceliarija neatskleidžia, kokie techniniai veiksmai buvo atlikti, kiek paskyrų galėjo būti paveiktos ir kas sukėlė incidentą.
„Saugumo ir teisiniu požiūriu, kol atliekamas pirminis situacijos vertinimas ir renkami techniniai duomenys, išankstinių komentarų ar spėjimų apie galimą įvykio kilmę bei jį sukėlusius subjektus pateikti negalime“, – teigia kanceliarija.
Ji taip pat skelbia visiškai kontroliuojanti situaciją, neigiamų pasekmių ar sistemų veiklos sutrikimų nenustačiusi, apie incidentą informavusi Nacionalinį kibernetinio saugumo centrą (NKSC).
„Vienas iš naujausių svarbių organizacinio pobūdžio Seimo kanceliarijos sprendimų – atkurtas Informacinių technologijų departamentas, stiprinama jo veikla“, – teigiama pranešime.
Jame taip pat teigiama, jog reaguojant į augančius saugumo iššūkius „numatytos didelės investicijos“ sistemų modernizavimui ir ilgalaikio kibernetinio saugumo atsparumo didinimui.
Minėtas Informacinių technologijų departamentas pradėjo veikti liepos 1 dieną.
Pasak kanceliarijos, šio departamento atkūrimas leidžia centralizuoti technines kompetencijas ir užtikrinti nepertraukiamą sistemų priežiūrą.
„Savarankiška struktūra suteikia galimybę pereiti nuo pasyvaus reagavimo prie nuolatinio, sisteminio rizikų valdymo bei greito atsako į kylančius skaitmeninės aplinkos iššūkius“, – nurodė kanceliarija.
Seimo kanceliarijos skaičiavimu, jos kibernetinio saugumo stiprinimui 2027–2029 metais papildomai reikia apie 25,3 mln. eurų lėšų.
Iš jų apie 21,6 mln. eurų reikalinga informacinių sistemų pertvarkymui ir modernizavimui, apie 2,2 mln. eurų – kritinės IT infrastruktūros bei ryšio užtikrinimui krizių metu ir apie 1,5 mln. eurų – atkurtam Informacinių technologijų departamentui.
„Sprendimai dėl papildomo finansavimo skyrimo šiuo metu dar nėra priimti. Klausimai dėl papildomų asignavimų poreikio bus svarstomi su 2027–2029 metų valstybės biudžetu rudenį“, – nurodė kanceliarija.
Naujausi komentarai