Kibernetinės grėsmės paliečia visą visuomenę, todėl ši sritis nebėra tik IT administratorių ar uždarų ekspertų komandų rūpestis. Vis dažniau pabrėžiama, kad gebėjimas atpažinti rizikas ir tinkamai į jas reaguoti yra vienas svarbiausių šiuolaikinės organizacijos įgūdžių.
Įgūdžių trūkumas
Nacionalinis kibernetinio saugumo centras prie Krašto apsaugos ministerijos pastebi, kad pastaruoju metu kibernetinis saugumas išlieka itin aktualus valstybės mastu, o operatyvus reagavimas ir informavimas – esminės saugios kibernetinio saugumo ekosistemos sąlygos. Dalis incidentų taip ir lieka nežinomi dėl dar nesusiformavusios pranešimo kultūros ir baimės informuoti.
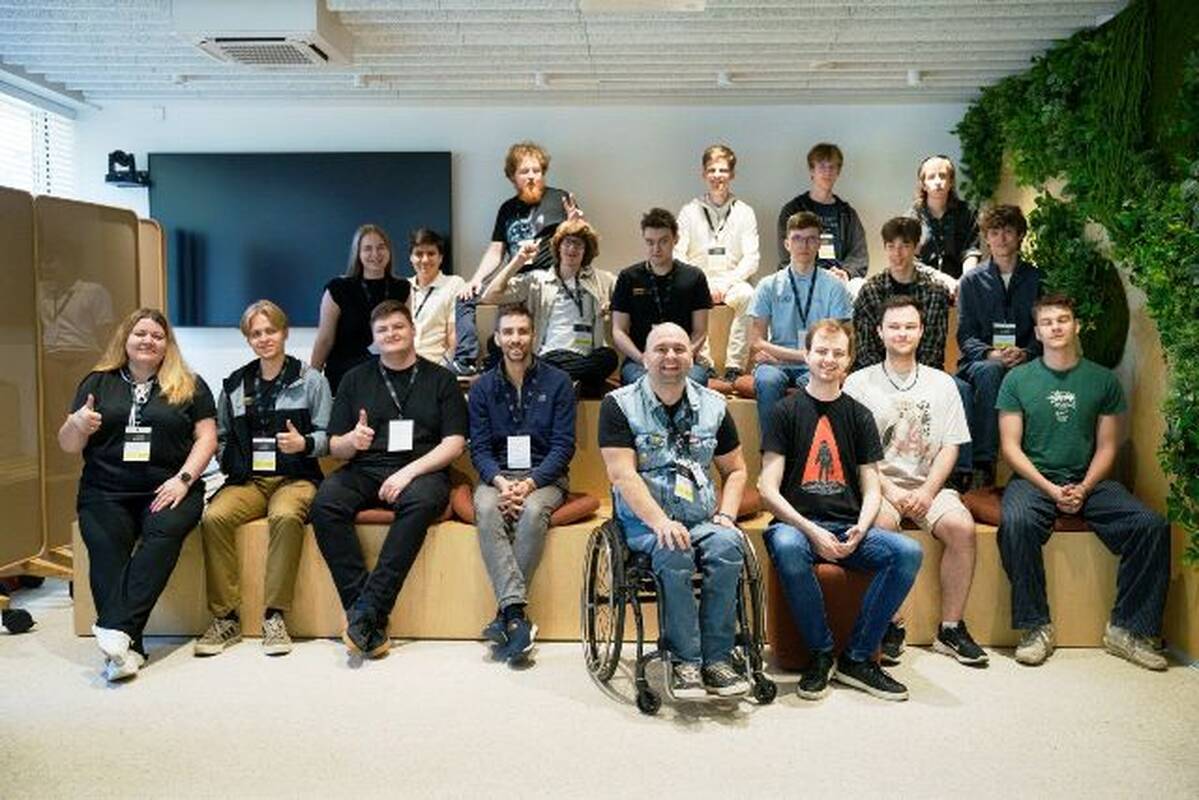
Kauno technologijos universitete (KTU) vykusi intensyvi vienos dienos stovykla „CyberSprint BootCamp 2026“ buvo skirta būtent komandiniams ir techniniams įgūdžiams tobulinti kibernetinio saugumo srityje.
„Tokie renginiai sprendžia konkrečią problemą – jie jaunam žmogui parodo, kad kibernetinė gynyba – ne abstrakti sąvoka. Tai gebėjimas pastebėti anomaliją, patikrinti hipotezę, pagrįsti išvadą, dirbti komandoje ir suprasti, kokią atsakomybę turi žmogus, įgijęs techninių žinių“, – sako KTU Kibernetinio saugumo kompetencijų centro vadovas prof. dr. Šarūnas Grigaliūnas.
Jaunieji kibernetinio saugumo entuziastai sprendė ne teorinius testus, o praktines užduotis, kurias atliekant reikėjo mąstyti kaip skaitmeniniam tyrėjui: sekti pėdsakus, atkurti prarastus duomenis, analizuoti tinklo srautą, suprasti programinio kodo klaidas ir įrodyti savo sprendimo pagrįstumą.
Nemokamoje intensyvioje stovykloje buvo galima susipažinti su CTF, arba „Capture the Flag“, varžybų subtilybėmis ir naujausiomis kibernetinio saugumo technologijomis..
Suprasti ir apginti
Kibernetinio saugumo mokymuose jaunimui itin svarbu atskirti smalsumą nuo atsakomybės. Techniniai įgūdžiai gali būti naudojami įvairiai, todėl „BootCamp“ tipo veiklos formuoja ne tik kompetencijas, bet ir etiką: supratimą, kad tikras kibernetinio saugumo specialistas ne ieško progos pakenkti, o geba laiku pastebėti riziką ir padėti ją suvaldyti.
Tokie renginiai sprendžia konkrečią problemą – jie jaunam žmogui parodo, kad kibernetinė gynyba – ne abstrakti sąvoka.
Š. Grigaliūnas tikina, kad tokios stovyklos svarbios ne tik dėl techninių įgūdžių. „Kibernetinė gynyba prasideda ne tada, kai jau įvyksta incidentas. Ji prasideda daug anksčiau – kai jaunas žmogus išmoksta pastebėti pėdsaką, patikrinti hipotezę, suprasti savo veiksmų padarinius ir dirbti atsakingai. Mūsų tikslas – ne vien ugdyti techninius gebėjimus, bet ir pilietinį santykį su skaitmenine erdve“, – sako profesorius.
Šiame kontekste „CyberSprint“ yra daugiau nei varžybos: dalyviai ne tik varžosi tarpusavyje, bet ir praktiškai susipažįsta su kibernetinio saugumo principais. Tokios iniciatyvos padeda geriau suprasti šios srities aktualumą ir ugdyti įgūdžius, kad jauni specialistai galėtų tapti skaitmeninės visuomenės gynėjais.
Žinios, kurios lieka
Stovyklos dalyviai dirbo prie scenarijų, kurie priminė realiose organizacijose pasitaikančias situacijas. Viena užduotis buvo pagal nuotraukų metaduomenis atsekti maršrutą ir nustatyti slėptuvės vietą. Kita – iš atminties išklotinės atkurti dokumentą ir rasti jo savybėse paslėptą informaciją. Dar kita – iš paveiksle paslėptų duomenų ištraukti pranešimą, pritaikyti dekodavimą ir suprasti, kodėl vien tik matyti failą nepakanka: reikia suprasti, kas slepiasi sluoksniuose.
Dalyviai ieškojo įtartinos komunikacijos, analizavo POST užklausas ir mokėsi atpažinti duomenų eksfiltracijos požymius, bandė suprasti, kaip neteisingai patikrintas JWT pasirašymo algoritmas gali virsti autentifikacijos apėjimu. Anot organizatorių, tai yra viena iš esminių pamokų: saugumas dažnai sugriūva ne dėl mistinės atakos, o dėl vienos klaidingos prielaidos kode.
Svarbiausia šios stovyklos vertė – ne tik išspręstos užduotys. Dalyviai mokėsi metodikos, kaip kelti hipotezę, tikrinti įrodymus, atsirinkti, kuris pėdsakas yra klaidinantis, o kuris veda prie sprendimo. Tai labai artima skaitmeninės kriminalistikos ir incidentų reagavimo praktikai. Tokio tipo CTF užduotys leidžia jaunimui saugioje aplinkoje suprasti, kaip veikia realios kibernetinės grėsmės.
Sąsaja su gynyba
„CyberSprint 2026“ tiesiogiai siejasi su platesne Lietuvos kibernetinio saugumo ekosistema. Iniciatyvoje dalyvauja NKSC ir akademiniai partneriai. Be to, geriausi dalyviai turi galimybę tapti nacionalinės komandos dalimi ir atstovauti Lietuvai „European Cybersecurity Challenge 2026“.
Pilietiškumas skaitmeninėje erdvėje yra daugiau nei saugus slaptažodis ar atsargumas socialiniuose tinkluose – tai supratimas, kad kiekvienas žmogus gali būti silpniausia grandis arba pirmasis gynybos signalas.
„CyberSprint 2026 BootCamp“ parodė, kad jauni žmonės nori ne tik naudotis technologijomis, bet ir suprasti, kaip jos veikia, kaip jos pažeidžiamos ir kaip jas apsaugoti“, – teigia Kibernetinio saugumo kompetencijų centro vadovas prof. dr. Š. Grigaliūnas.
Būtent toks požiūris šiandien reikalingas Lietuvai: technologiškai stiprus, etiškas, atsakingas ir pilietiškas jaunimas, kuris kibernetinį saugumą suvokia ne kaip vienkartinį žaidimą, o kaip ilgalaikę atsakomybę už savo bendruomenę, organizaciją ir valstybę.
Naujausi komentarai