– Pavasarį įsigaliojo VERT sprendimas atlikti didesnių nei 100 kW galios elektrinių auditus. Vis dėlto kam to reikėjo ir ko tuo siekiama?
– Norint atsakyti į tą klausimą, turbūt reikėtų pažiūrėti į patį pamatinį momentą – elektros tinklai yra kritinė infrastruktūra. Kai mes esame paprasti buitiniai elektros vartotojai ar įmonės, elektrą gauname pagal mums suteiktą galią, o elektros srautas teka viena kryptimi. Tačiau kai kalbame apie generuojančius vartotojus, viskas keičiasi – elektra gali tekėti ir į kitą pusę. Iki šiol šios srities niekas nekontroliavo, todėl ir atsirado pareiga ją kontroliuoti. O pagrindinė grėsmė yra ta, kad, jeigu būtų paveiktas didelis kiekis saulės elektrinių, jos galėtų tapti savotišku ginklu. Jeigu būtų vykdoma didelio masto ataka valstybiniu lygmeniu, nesaugios saulės elektrinės galėtų būti panaudotos elektros tinklui išbalansuoti.
– O kaip jas tada galima panaudoti? Jūs sakote, kad tai gali būti net nacionalinio saugumo pažeidžiamumo objektas. Kaip tokias dideles saulės elektrines galima pažeisti?
– Visur yra valdomi komponentai, nustatyti tam tikri apribojimai. Jeigu pavyktų įsilaužti į tų apribojimų nustatymus, atsirastų galimybė išbalansuoti sistemą. Išbalansuoti reiškia, pavyzdžiui, atjungti elektrines, sukelti didesnę ar mažesnę įtampą, suformuoti didelį įtampos šuolį bendrame tinkle. Būtent tai ir yra pavojinga.
– Aišku, čia svarbu, kad tos rizikos, kaip jūs sakote, būtų vertinamos ir eliminuojamos. Esminė vieta – užtikrinti, kad pašaliniai asmenys ar priešai negalėtų prisijungti prie sistemos.
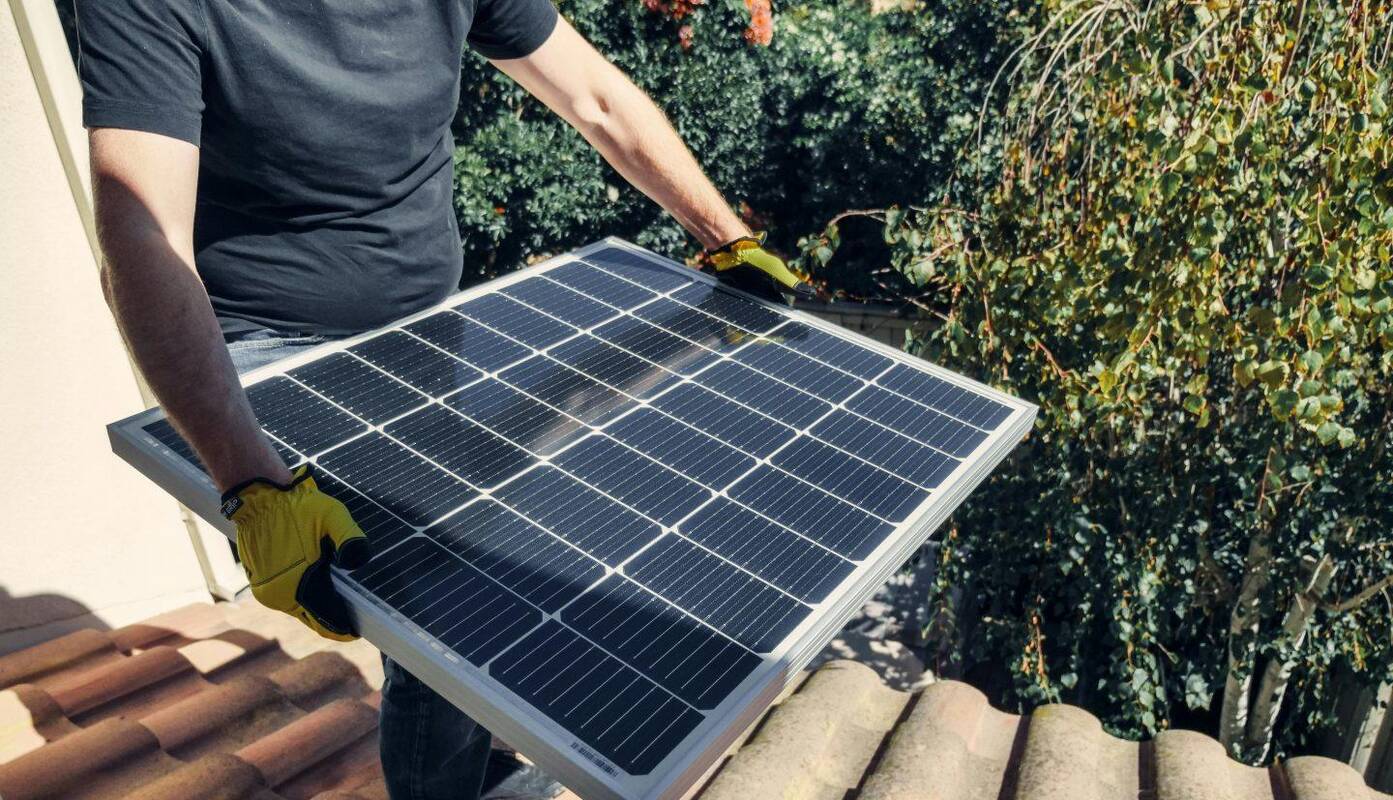
– Taip, būtent prie valdymo sistemos. Jeigu pažiūrėtume pagal įstatymą, dauguma žmonių, kaip ir minėjote, saulės elektrinę įsivaizduoja kaip saulės modulius ant stogo arba saulės parką, kuriame tiesiog sustatyta daugybė modulių. Kiti žmonės, kurie turi saulės elektrines namuose, dar žino, kad yra inverteris. Tačiau, jeigu pažiūrėtume giliau, ypač į galingesnes saulės elektrines, tuo viskas tikrai nesibaigia. Komponentų sąrašas yra gerokai didesnis. Tai ir kompiuterinis tinklas, valdikliai, komutatoriai, maršrutizatoriai, ryšys su ESO operatoriumi, taip pat monitoringo sistema, kuri yra prijungta prie interneto. Visa ši komponentų grandinė sudaro valdymo sistemą. Būtent ją ir reikia apsaugoti, kad niekas neįsibrautų ir negalėtų padaryti jokio poveikio.
Gali būti tiesiog užkrėstas jų kompiuteris, o elektrinės savininkas tampa auka savaime, nes prieiga atsiranda per tą patį tinklą.
– Kuri vieta vis dėlto yra pati reikšmingiausia?
– VERT labai tiksliai apibrėžia kaip valdymo sistemos grandinę. O valdymo sistemos grandinė apima kiekvieną valdomą komponentą – nuo pradžios iki galo. Tai yra visa valdymo sistemos visuma.
– Todėl ir auditas daugiausia apima būtent valdymo sistemą? Jūs neaudituojate kažkokių inžinerinių statinio aspektų, tinkamumo ar panašių dalykų?
– Ne, tai visiškai neaktualu. Nekalbame apie rizikas dėl lietaus ar kitų gamtos veiksnių. Dažniausiai tokie vertinimai būdavo atliekami elektrinės pridavimo metu – būdavo rengiamos vertinimo ataskaitos. Tačiau iš kibernetinio saugumo pusės iki šiol nebuvo daroma absoliučiai nieko. Viskas buvo palikta likimo valiai – kas kaip suprato pagal savo bendrą išprusimo lygį, tas taip ir padarė.
– Vis dėlto dar grįžkime prie pačios pradžios ir šių auditų pagrįstumo. Jūs sakėte, kad jie reikalingi tam, jog būtų valdomos rizikos ir niekas negalėtų įsikišti. Bet ar istoriškai tokių rizikų jau yra buvę, ar mes tiesiog prevenciškai saugomės? Ar tas pavojus, kad, pavyzdžiui, kažkas Kinijoje galėtų įsikišti ir kažką padaryti, iš tiesų yra realus?
– Manau, kad, be abejo, realus. Jeigu egzistuoja bent teorinė galimybė, atsiras ir praktinė galimybė. Būtent šių VERT įstatymų esmė daugiausia yra nukreipta į kinišką įrangą. Valstybiniu lygmeniu siekiama apriboti kiniškų inverterių programinės įrangos galimybes. Per monitoringo programėlę mes matome, kiek elektros pagaminta, kiek jos perduota ir panašiai. Atrodo, viskas labai gražu. Tačiau ar tuo viskas ir baigiasi? Iš tikrųjų mes nematome, kas slypi už pačios programėlės. O programėlė turi ir valdymo funkcijas. Jeigu kalbame apie nacionalinį saugumą ir valstybė ar kita šalis turi prieigą prie tokio didelio kiekio inverterių bei gali juos valdyti, tuomet čia jau tik noro klausimas, o ne galimybių.
– Tai iš esmės problemos esmė yra ta, kad daugelyje elektrinių sumontuota kiniška įranga?
– Čia yra pagrindinis akcentas. Aišku, tai apima ne tik tai, nes negalima išskirti, kad reikia saugotis tik nuo kinų, o visi kiti jau geri ir jų saugotis nereikia.
– Kalbame ne apie mažų jėgainių turėtojus – ne apie 10 ar 15 kW elektrines, o apie 100 kW ir didesnes. Beje, kodėl būtent nuo 100 kW? Kodėl priimtas toks sprendimas? Kuo jis pagrįstas?
– Nežinau, kuo tiksliai jis pagrįstas, tačiau nuo 100 kW elektrinės yra priskiriamos tam tikrai klasei. Nuo 100 kW jos priskiriamos B klasei. Matyt, tai ir turėjo įtakos priimant sprendimą. Tačiau čia yra labai svarbus momentas. Nors reikalavimai taikomi nuo 100 kW, pati saulės elektrinė gali būti ir mažesnio galingumo, nes yra sumuojama bendra valdymo sistemos grandinės galia. Jeigu naudojami energijos kaupikliai, jų galia taip pat sumuojama. Vadinasi, užtenka turėti 50 kW saulės elektrinę ir 50 kW kaupiklį – tokiu atveju jie patenka po tuo pačiu įstatymu ir jiems privaloma atlikti kibernetinio saugumo auditą.
– O ar žmonės apie tai žino? Ar savininkai informuoti? Koks yra informuotumo lygis? Juk visa tai atsirado, berods, balandžio mėnesį.
– Iš tikrųjų reikalavimai atsirado praėjusiais metais. Kadangi tai buvo visiškai naujas dalykas, niekas į tai pernelyg nekreipė dėmesio. Kai terminas jau artėjo prie pabaigos, ESO dėjo labai daug pastangų priminti klientams, kad jie netrukus pavėluos pateikti auditus, audito ataskaitas ir deklaracijas. Tada visi ir suskubo vykdyti šiuos reikalavimus. Dėl kaupiklių iš tikrųjų jau buvo ne vienas VERT pakeitimas. Daliai elektrinių savininkų atrodo nelogiška, kad jie turi palyginti mažą saulės elektrinę, tačiau vis tiek patenka po tuo pačiu įstatymu. Buvo lūkesčių, kad po kito VERT nuostatų pakeitimo šis reikalavimas bus panaikintas ir nebeliks suminės galios reikalavimo. Praėjusią savaitę buvo dar keletas pakeitimų, tačiau kol kas šis reikalavimas išliko.
– Pereikime prie pačių auditų. Jūs juos atliekate ir visą valdymo sistemą vertinate rizikų bei pažeidžiamumų požiūriu. Ką dažniausiai randate? Kur slypi pagrindinės problemos, kalbant apie visą valdymo grandinę? Kiek auditų būna tikrai geri, kai viskas atlikta kokybiškai, o kiek jų būna prasti?
– Mano praktikoje teigiamai įvertintų auditų yra tik apie 12 proc. Tai nereiškia, kad aš juos vertinu griežčiau ar kitaip nei reikėtų. Tiesiog čia nelabai yra vietos interpretacijoms. Yra konkretūs punktai – arba jie atitinka reikalavimus, arba jų neatitinka.
– Realiai apie 90 proc. auditų kažko trūksta… O ko dažniausiai trūksta?
– Dažniausiai trūksta elementarių dalykų. Pateiksiu gyvą, klasikinį pavyzdį, kaip vyksta pats saulės elektrinės įrengimo procesas. Užsakovas užsako saulės elektrinę iš rangovo. Rangovas atvažiuoja, ją sumontuoja, paprašo interneto prieigos, nes elektrinė turi turėti interneto ryšį. Pasirašomas perdavimo aktas, elektrinė priduodama ESO, klientas patenkintas, klausimas uždarytas – monitoringą mato, viskas veikia. Tačiau pažiūrėkime į tą pačią situaciją iš kibernetinio saugumo pusės. Rangovas dažnu atveju pasitelkia subrangovą. Labai retai visus darbus atlieka pats. Apie tą subrangovą užsakovas dažniausiai apskritai nieko nežino. O po perdavimo lieka įvairūs prisijungimai – lieka rangovo prisijungimai prie saulės elektrinės, lieka ir subrangovo prisijungimai, apie kuriuos elektrinės savininkas net nežino. Kadangi interneto ryšys elektrinei buvo suteiktas iš bendro įmonės tinklo, tiek rangovas, tiek subrangovas bet kuriuo metu gali prisijungti prie savo įrengtos įrangos ir patekti į įmonės tinklą. O toliau jau priklauso nuo smalsumo ar interesų – ką jis su ta prieiga gali daryti. Gali tiesiog nuskenuoti įmonės tinklą. Labai dažnai įmonių IT brandos lygis būna gana žemas. Vartotojų teisės ir privilegijos dažniausiai nėra tinkamai atskirtos. Neretai paaiškėja, kad visiems viskas leidžiama. Vadinasi, viskas padėta ant stalo – imk, ką nori. Tai yra dažniausia spraga, kai trečioji šalis gali patekti į valdymo sistemą. Manau, kad būtent ši tiekimo grandinė yra didžiausia rizika. Ją labai sunku kontroliuoti, nes, kaip rodo auditų rezultatai, daugeliu atvejų elektrinių savininkai net nežino, kad tokia situacija apskritai egzistuoja. Jie nežino nei apie tą įmonę, nei apie subrangovą. Ir nebūtinai įsibrovimas turi būti piktybiškas iš rangovo ar subrangovo pusės. Gali būti tiesiog užkrėstas jų kompiuteris, o elektrinės savininkas tampa auka savaime, nes prieiga atsiranda per tą patį tinklą.
– Ar elektrinės savininkas apskritai gali matyti trečiųjų šalių prisijungimus? Jūs sakėte, kad IT saugumo lygis dažnai nėra aukštas, bet ar savininkas gali matyti, ar buvo jungtasi prie sistemos?
– Priklauso nuo įrangos. Prie dalies įrangos tai įmanoma, prie dalies – ne. Taip pat priklauso nuo to, kokio lygio įranga naudojama ir ar prieš tai buvo tinkamai sukonfigūruoti bei fiksuojami atitinkami parametrai. Pagal dabartinius VERT reikalavimus pirmiausia reikia įvykdyti visus audito reikalavimus. Jeigu kalbėtume apie audito apimtį, vertinama apie 90 punktų. Jeigu juos suskirstytume į pagrindines grupes, svarbiausi aspektai yra nuotolinės prieigos kontrolė, fizinės prieigos kontrolė ir dokumentacija – įsakymai, tvarkos, atsakomybės paskirstymas, kad neliktų jokių neaiškumų, kas už ką atsakingas, kas atsakingas už kibernetinį saugumą ir panašiai. Visa ta komponentų grandinė turi turėti aiškų savininką ir atsakingą asmenį. Ir ne tik tiek, kad būtų žinoma, jog Antanas atsakingas už inverterį, o Jonas – už maršrutizatorių. Visa tai turi būti aiškiai apibrėžta dokumentuose, įsakymuose, aiškiai nurodytos atsakomybės – kas, kada ir ką daro. Taip pat turi būti vykdomas pažeidžiamumų vertinimas, atnaujinimų stebėsena, CVE stebėsena.
Visas „Žinių radijo“ reportažas – vaizdo įraše:
– Čia svarbūs dalykai. Kaip sakote, pirmiausia – nuotolinio valdymo prieinamumas, tada fizinė prieiga, aiškios funkcijos ir atsakomybės. Klausau jūsų ir galvoju, kad juk nereikalaujama keisti elektrinės, inverterio ar to, kur jis pagamintas. Iš esmės reikia susitvarkyti valdymo sistemą ir valdymo procesus taip, kad jie eliminuotų šias rizikas. Auditoriaus savininkas turbūt ir klausia: „Gerai, radote 10 ar 20 neatitikimų, ką dabar daryti?“ Ar sudėtinga visus tuos dalykus susitvarkyti?
– Labai priklauso nuo situacijos, kokia yra pas elektrinės savininką. Jeigu jo IT brandos lygis buvo vidutinis, saulės elektrinė jau buvo kažkieno prižiūrima ir nėra papildomų niuansų, tuomet belieka pasižiūrėti pagal VERT reikalavimų punktus, kas dar nėra padengta – ar rangovo, ar priežiūros paslaugų teikėjo, ar vidinio įmonės darbuotojo atsakomybėmis. Tiesiog reikia viską apsirašyti, paskirstyti atsakomybes ir tiek. Tokiu atveju viskas gana paprasta.
– Kokiai daliai atvejų to pakanka?
– Turbūt mažiau nei 50 proc. Šiems savininkams tereikia susiimti ir viską tinkamai susiorganizuoti. Galbūt iki šiol niekas tos saulės elektrinės neprižiūrėjo, tačiau tereikia susirasti priežiūrą vykdančią įmonę arba vidinį darbuotoją, turintį reikiamų kompetencijų, ir perduoti jam atsakomybę.
– Sakėte, kad apie 12 proc. auditų yra teigiami. Dar beveik 50 proc. atvejų galima gana nesunkiai susitvarkyti. O kas laukia likusių 40 ar 30 proc.?
– Kita pusė atvejų jau yra gerokai sudėtingesnė. Gali būti, kad iki šiol saulės elektrinės apskritai niekas neprižiūrėjo. Nes, nesvarbu, ar tai kiniška įranga, ar ne, tai yra pramoninė įranga – ji pastatyta, veikia metų metus ir, atrodo, jokios priežiūros nereikalauja. Žmogus galvoja: „Viskas veikia, kam ją prižiūrėti? Ko iš manęs norite?“ Tačiau dabar pagal VERT reikalavimus visa atsakomybė tenka savininkui. Jis turi perimti šių įrenginių valdymą ir ne tik perimti, bet ir paskirti atsakingą asmenį, kuris už juos atsakys. O norint perimti valdymą, pirmiausia reikia jį iš kažko perimti. Dažniausiai kreipiamasi į rangovą, tačiau rangovas gali būti bankrutavęs. Tuo metu tai tampa savotiška aklaviete. Tenka kreiptis į kitą įmonę, kuri galėtų perimti priežiūrą, tačiau dažnai nėra prisijungimo duomenų. Tai jau rimtas iššūkis. Dar vienas sudėtingesnis momentas – VERT reikalavimas, kad valdymo sistemos grandinėje negali būti naudojamos belaidės technologijos, paprastas „Wi-Fi“ ryšys nebegali būti naudojamas. Tačiau labai dažnai TSPI spintose, centriniame mazge, kuriame yra visi komponentai ir valdikliai, signalas tarp vieno valdiklio ir kito perduodamas būtent per „Wi-Fi“. Dabar to nebegalima naudoti.
– Atrodytų, nusiperki laidą ir sujungi.
– Jeigu būtų galima taip paprastai sujungti, problema būtų labai lengvai išsprendžiama. Tačiau „Wi-Fi“ ten naudojamas ne be priežasties – dažnai nėra Ethernet jungties, todėl kitaip perduoti signalų tiesiog neįmanoma. Tokiu atveju tenka kreiptis į atitinkamą gamintoją, kad jis atliktų valdymo sistemos rekonstrukciją. Rekonstrukcija reiškia, kad netinkami komponentai turi būti išimti ir pakeisti tinkamais – vienu ar keliais, priklausomai nuo situacijos. Tokių situacijų yra ne viena ir ne dvi. Poreikis labai stipriai išaugo. Dėl to susidarė milžiniškos eilės, ir vien šio punkto greitai sutvarkyti nepavyksta. Reikia ieškoti specializuotų įmonių, galinčių atlikti tokius darbus, turbūt galima suskaičiuoti ant vienos rankos pirštų. Todėl susidarė ilgos eilės ir tenka laukti.
– Suprantu, kad kol kas ESO tik pagrasino, tačiau to kirvio virš galvos dar nenuleido. O kas laukia tų, kurie turi daug saugumo spragų, kurių greitai pašalinti nepavyks? Juk tai gali užtrukti mėnesius ar net pusmetį, be to, pareikalauti nemažų išlaidų.
– ESO reikalauja pateikti paaiškinimą. Reikia parengti neatitikimų šalinimo planą, kuriame būtų nurodyta, kuris punktas neatitinka reikalavimų, per kiek laiko ir kokiu būdu jis bus pašalintas. Tokį planą kiekvienas elektrinės savininkas parengia ir pateikia ESO. Tačiau net jeigu planas yra realus, pavyzdžiui, reikalinga TSPI skydų rekonstrukcija, o jūs jau stovite eilėje ir jums pasako, kad prie jūsų galės prieiti tik po trijų mėnesių, ESO vis tiek sako, kad jūsų terminai viršija įstatyme nustatytus terminus ir darbus reikia atlikti anksčiau. Kaip tai padaryti anksčiau – nežinau. Yra dar vienas momentas. Kalbant apie tą patį VERT punktą dėl „Wi-Fi“, didesniuose objektuose elektrinė dažnai būna padalinta į kelias dalis. Pavyzdžiui, gamyklos teritorijoje dalis saulės modulių yra ant vieno pastato stogo, dalis – ant kito. Ten įrengti inverteriai, o duomenys tuo pačiu „Wi-Fi“ ryšiu perduodami į TSPI skydą. Tarp pastatų gali būti didelė asfaltuota aikštelė. Tas „Wi-Fi“ ten įdiegtas ne be reikalo, nes tokioje vietoje nutiesti laidą yra labai sudėtinga. Tačiau tokie objektai vis tiek patenka po tuo pačiu reikalavimu. Ir čia jau kyla rimtas klausimas – kaip tokioje situacijoje elgtis? Pagal VERT reikalavimus negalima taikyti jokių kompensacinių priemonių. Vadinasi, negalima nei naudoti stipresnio „Wi-Fi“ šifravimo, nei ieškoti kitų alternatyvių sprendimų.
– Dar vienas svarbus aspektas. Vakar skaičiau visą reglamentavimą ir pastebėjau, kad labai akcentuojamas audito nepriklausomumas. Audito negali atlikti draugas.
– Taip, tai vienas esminių momentų. Pirmiausia auditorius privalo turėti atitinkamus sertifikatus. Dauguma jų yra tarptautinio lygio – informacijos saugos arba kompiuterių tinklų saugos srityse. Vienas iš lengviau pasiekiamų sertifikatų yra Nacionalinio kibernetinio saugumo centro organizuojamuose mokymuose įgyjamas sertifikatas. Tai galima laikyti paprasčiausiu keliu įgyti reikiamą kvalifikaciją. Tačiau net ir turint visus reikalingus sertifikatus negalima atlikti audito organizacijai, su kuria esi susijęs. Pavyzdžiui, tas pats elektrinės rangovas ar subrangovas, arba IT darbuotojas, dirbantis toje pačioje įmonėje ir administruojantis tinklą, prie kurio prijungta saulės elektrinė, kad ir kiek išmanytų, kad ir kokius sertifikatus turėtų, audito atlikti negali. Tokiu atveju būtų pažeistas nešališkumo principas.
Naujausi komentarai